Ny Android-skadevare kan stjele data selv uten internett
En ny type Android-skadevare kalt Manic vekker oppsikt i sikkerhetsmiljøet. Det som gjør den spesielt farlig, er at den kan fortsette å sende stjålne data til angriperne selv om den infiserte mobilen ikke har tilgang til internett. For bedrifter betyr dette at tradisjonelle tiltak som å koble en enhet fra nettverket ikke nødvendigvis stopper skadevaren fra å gjøre skade.
Hva er Manic?
Manic er en ny type Android-skadevare som kombinerer egenskaper fra både banktrojanere og spionprogrammer. Målet er ikke bare å stjele penger, men også å samle inn sensitiv informasjon, overvåke brukeren og gi angriperne omfattende kontroll over den infiserte enheten.
Ifølge sikkerhetsselskapet ThreatFabric overvåker skadevaren hele 169 ulike apper. Disse inkluderer nettbanker, betalingsløsninger, kryptolommebøker, e-postklienter, meldingsapper og autentiseringsapper som brukes til tofaktorautentisering.
For en angriper kan dette gi tilgang til brukernavn, passord, engangskoder, meldinger og annen informasjon som kan brukes til identitetstyveri, økonomisk svindel eller målrettede angrep mot virksomheter.
Hvordan fungerer angrepet?
For å lykkes må angriperne først få offeret til å installere en falsk eller manipulert app. Distribusjonen skjer typisk gjennom phishing-sider eller lenker som leder til apper utenfor den offisielle Google Play-butikken.
Etter installasjon forsøker appen å få tilgang til Androids tilgjengelighetsfunksjoner (Accessibility Services). Disse funksjonene er laget for å hjelpe brukere med ulike behov, men kan misbrukes dersom en skadelig app får tilgang.
Når nødvendige rettigheter er gitt, kan Manic:- Registrere PIN-koder og passord.
- Fange opp SMS-er og varsler med engangskoder.
- Overvåke skjermen i sanntid.
- Samle inn filer og annen informasjon fra enheten.
- Gi angriperen mulighet til å fjernstyre telefonen.
Brukeren vil i mange tilfeller ikke merke at noe er galt. Flere av metodene er utviklet nettopp for å skjule aktiviteten og få den legitime appen til å se ut som om den fungerer normalt.
Angrep uten Wi-Fi
Det som skiller Manic fra mye annen skadevare, er måten den sender stjålne data tilbake til angriperne på. Tradisjonelt er skadevare avhengig av en aktiv internettforbindelse. Dersom mobilen mister Wi‑Fi eller mobildata, stopper ofte kommunikasjonen med angriperens server.
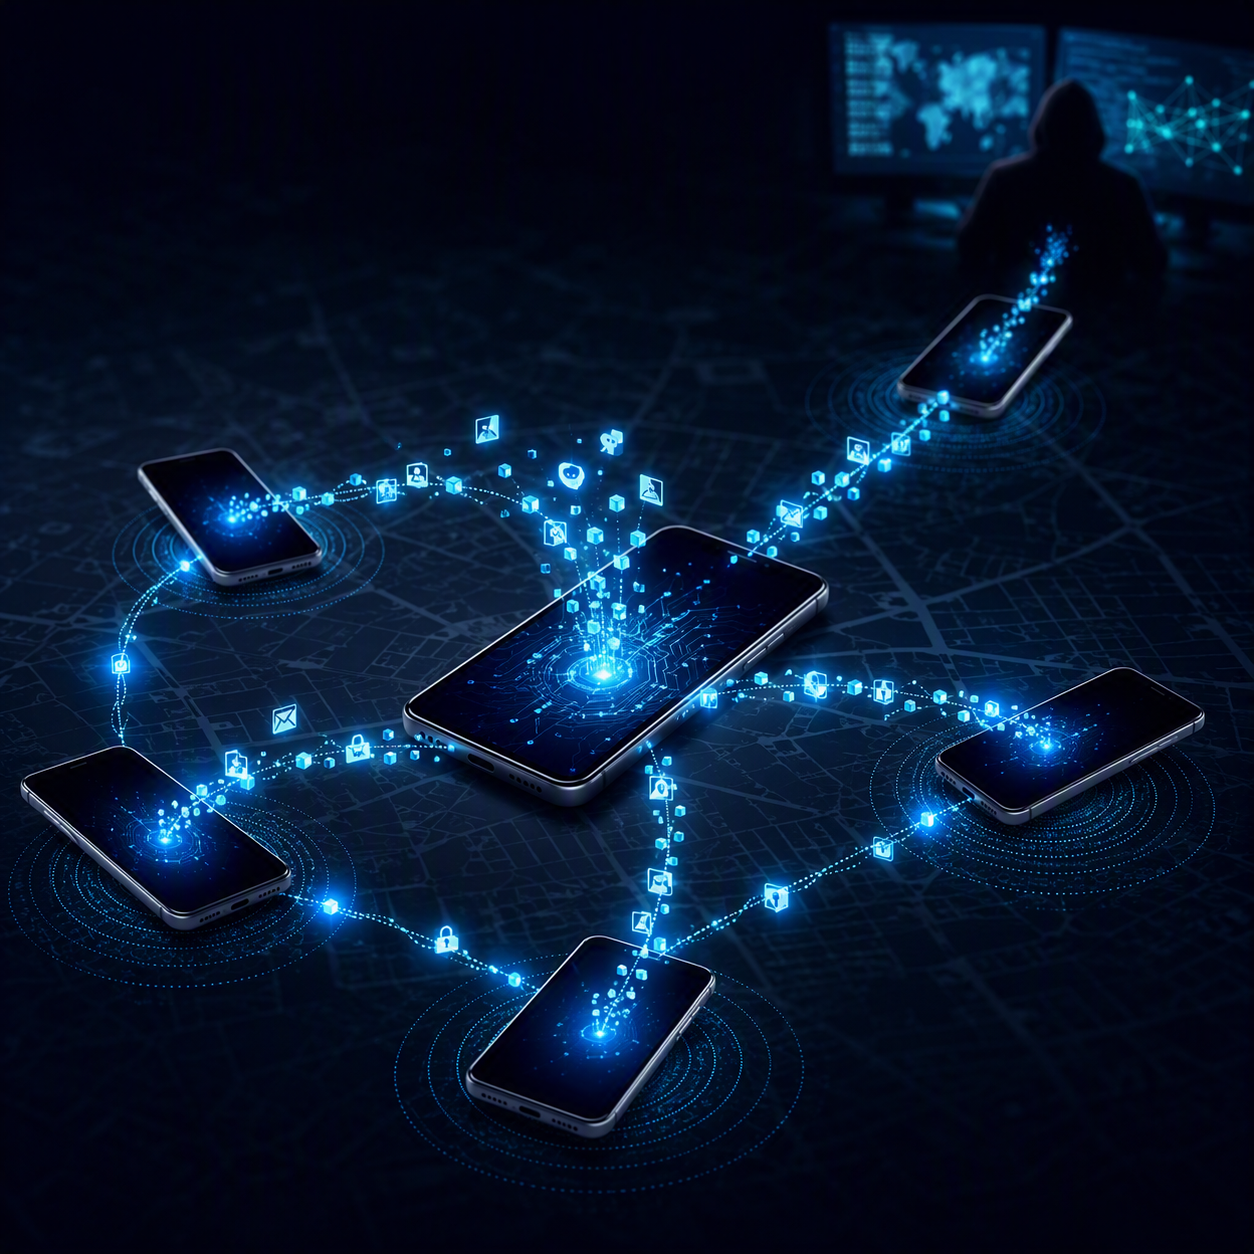
Manic har derimot en reserveplan. Dersom en infisert telefon ikke har internettforbindelse, kan den lete etter andre infiserte telefoner i nærheten ved hjelp av Bluetooth eller Wi‑Fi Direct. Dataene sendes videre til disse enhetene, som igjen kan sende dem videre til neste enhet eller direkte til angriperen dersom den har nettilgang.
Hvor stor er trusselen for norske virksomheter?
Det finnes foreløpig ingen indikasjoner på at norske bedrifter er hovedmålgruppen for Manic. ThreatFabric peker på at mange av de mest prioriterte målene befinner seg i Ukraina, samt ulike finansielle tjenester i Europa.
Likevel viser skadevaren en bekymringsfull utvikling. Angrepsmetodene som introduseres i én kampanje, blir ofte kopiert og videreutviklet av andre kriminelle grupper. Historisk har avanserte teknikker raskt spredt seg til nye skadevarefamilier. Derfor er det viktig å se på Manic som et tegn på hvordan fremtidens mobiltrusler kan se ut.
Slik reduserer du risikoen
1. Installer kun apper fra pålitelige kilder
Den viktigste anbefalingen er å laste ned apper fra Google Play eller andre godkjente bedriftsløsninger. Unngå å installere apper via lenker i e-post, SMS eller meldingsapper.
2. Vær skeptisk til rettigheter
Hvis en app ber om omfattende tilganger som ikke virker nødvendige for funksjonen, bør varsellampene blinke. Dette gjelder spesielt tilgang til tilgjengelighetsfunksjoner, varsler og SMS.
3. Hold enheten oppdatert
Regelmessige sikkerhetsoppdateringer fra produsenten reduserer muligheten for at skadevare kan utnytte kjente sårbarheter. Dette gjelder både operativsystem og installerte apper.
4. Bruk sikkerhetsløsninger
Bedrifter bør vurdere mobile sikkerhetsløsninger som kan oppdage mistenkelig aktivitet og blokkere kjente skadevarer før de får fotfeste.
5. Opplæring av ansatte
Mennesker er fortsatt den vanligste inngangsporten for digitale angrep. Regelmessig opplæring i phishing, sosial manipulering og sikker bruk av mobiltelefoner er blant de mest effektive sikkerhetstiltakene en virksomhet kan gjennomføre.